• ¿Qué es lo que pasa? •
Tu SIEM funciona. El EDR funciona. El firewall funciona. El problema está en el espacio entre la detección y la persona: el analista revisando su cuarta pantalla, los falsos positivos que enseñaron al equipo a ignorar el ruido, la detección crítica que llegó un domingo a las 3 AM y se leyó el lunes, el incidente grave que nadie escaló al CISO a tiempo, y la auditoría preguntando quién respondió y en cuántos minutos.
24Cevent te hace la vida más fácil...
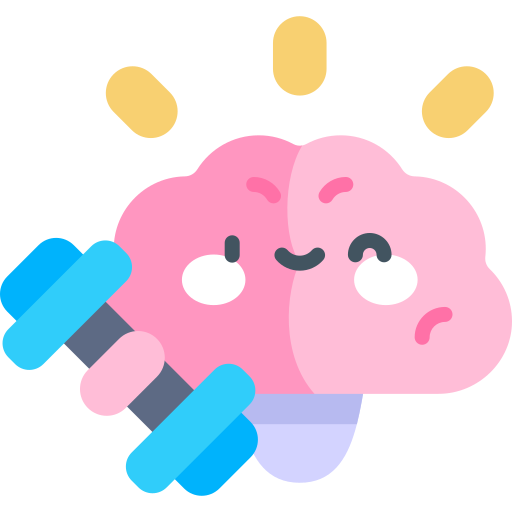
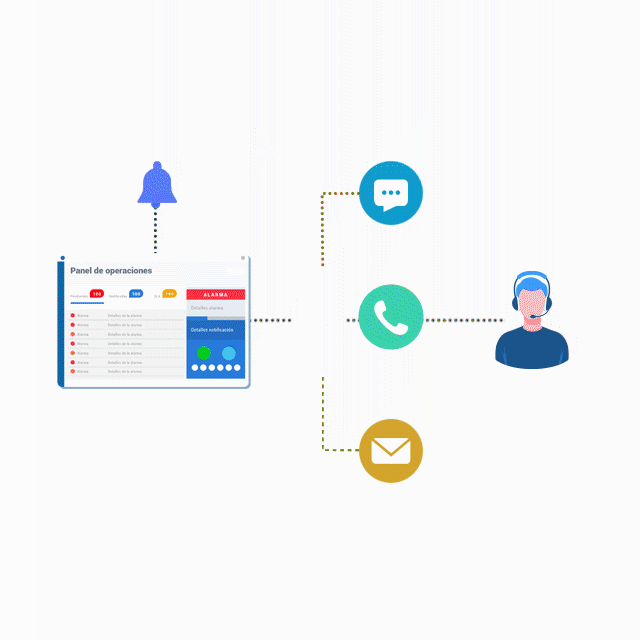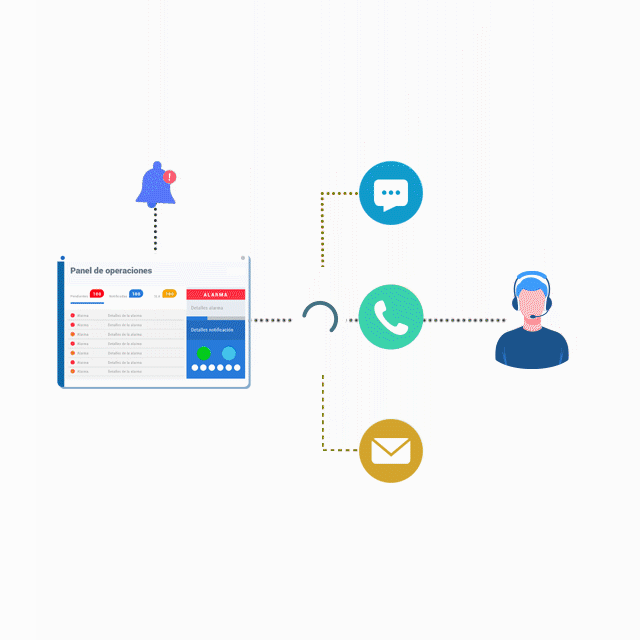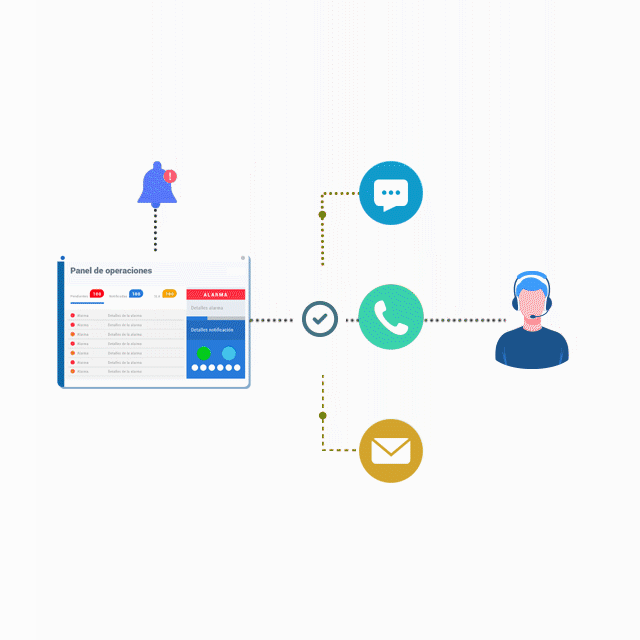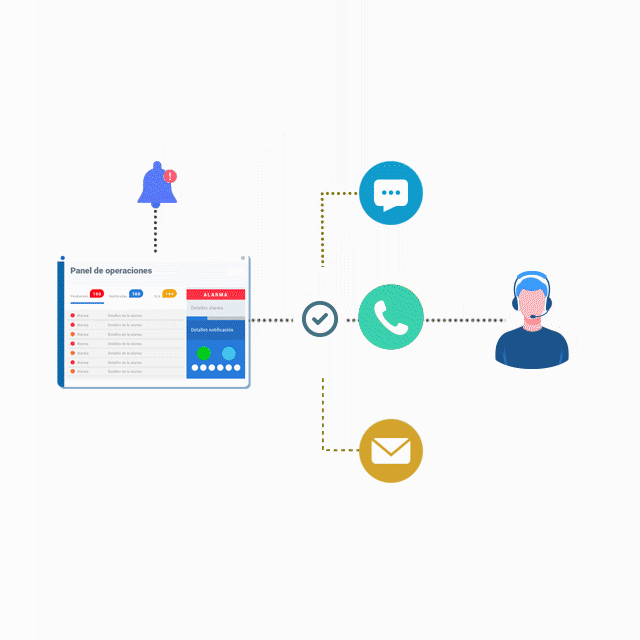
Llamada telefónica + Escalamientos + Turnos on-call + Confirmación garantizada
Correlación + Agrupación + Reglas por severidad + Silencios inteligentes
Creación + Coordinación + Trazabilidad + Cierre
• Se adapta a ti, no al revés •
24Cevent no reemplaza tu SIEM, tu EDR ni tu firewall. Toma las detecciones que esas herramientas ya generan y se hace cargo de lo que viene después: a quién avisar, en cuánto tiempo, por qué canal, y qué queda registrado como evidencia.
Tiempos de respuesta + MTTA + MTTR + Cumplimiento de SLA
Triage automático + Diagnóstico + IA 24Brains
• Todos tenemos nuestro stack favorito •
Ya es un éxito
para otros como tú
Felipe J. - Ingeniero en redes - Clínica Alemana
"Combina una gestión rápida, información clara, excelente seguimiento y alta personalización, es una opción muy buena para ayudarnos en buscar eficiencia y adaptabilidad en una sola herramienta."
¿Dudas?
Conectando el SIEM a 24Cevent vía webhook o API. Cada detección puede tener su propia ruta según severidad: notificar al analista de turno, esperar confirmación durante un tiempo definido y, si no hay respuesta, escalar al siguiente nivel o al líder de seguridad, cambiando de canal a llamada telefónica si es necesario.
Aplicando reglas antes de que la alerta llegue a una persona. Las detecciones repetidas o relacionadas se agrupan en un solo incidente, las de baja severidad quedan registradas sin generar notificación, y solo lo que requiere acción humana interrumpe al analista. Eso reduce el volumen y evita que el equipo se acostumbre a ignorar avisos.
Ninguno de los dos. 24Cevent no recolecta logs ni realiza detección: es una plataforma de gestión de alertas y respuesta a incidentes que se conecta sobre las herramientas que ya tienes. El SIEM detecta, y 24Cevent resuelve el problema de que esa detección llegue a la persona correcta y quede documentada.
Cada evento queda registrado con su línea de tiempo completa: cuándo se generó la alerta, a quién se notificó, por qué canal, quién la confirmó, si hubo escalamiento y cuándo se cerró. Con eso se pueden generar reportes de tiempos de respuesta sin reconstruir la historia a mano después del hecho.
Sí. Las reglas de notificación se definen por severidad, tipo de evento y horario. Un evento de baja criticidad puede quedar solo en el registro, uno medio ir al analista de turno, y uno crítico notificar en paralelo al analista y al responsable de seguridad, con llamada telefónica si no hay confirmación.
Sí. Cualquier herramienta de seguridad que pueda enviar eventos vía webhook o API se conecta a 24Cevent, sin instalar agentes adicionales. Eso incluye SIEM, EDR, firewalls, plataformas de gestión de vulnerabilidades y servicios de seguridad en la nube.